
Pour les PME comme pour les grandes entreprises, dans tous les secteurs
Moins de risque.Moins de surprises.Moins d'outils à payer.
FortaRisks montre aux dirigeants où leur entreprise est exposée, dans ses systèmes, ses usines et chez ses fournisseurs, puis quoi corriger en premier. Vous obtenez la preuve que le risque baisse, pour votre conseil d'administration, vos clients et votre assureur.
Votre nom de domaine suffit. Rapport en 48 h, expliqué par un expert.
Voir le tour produit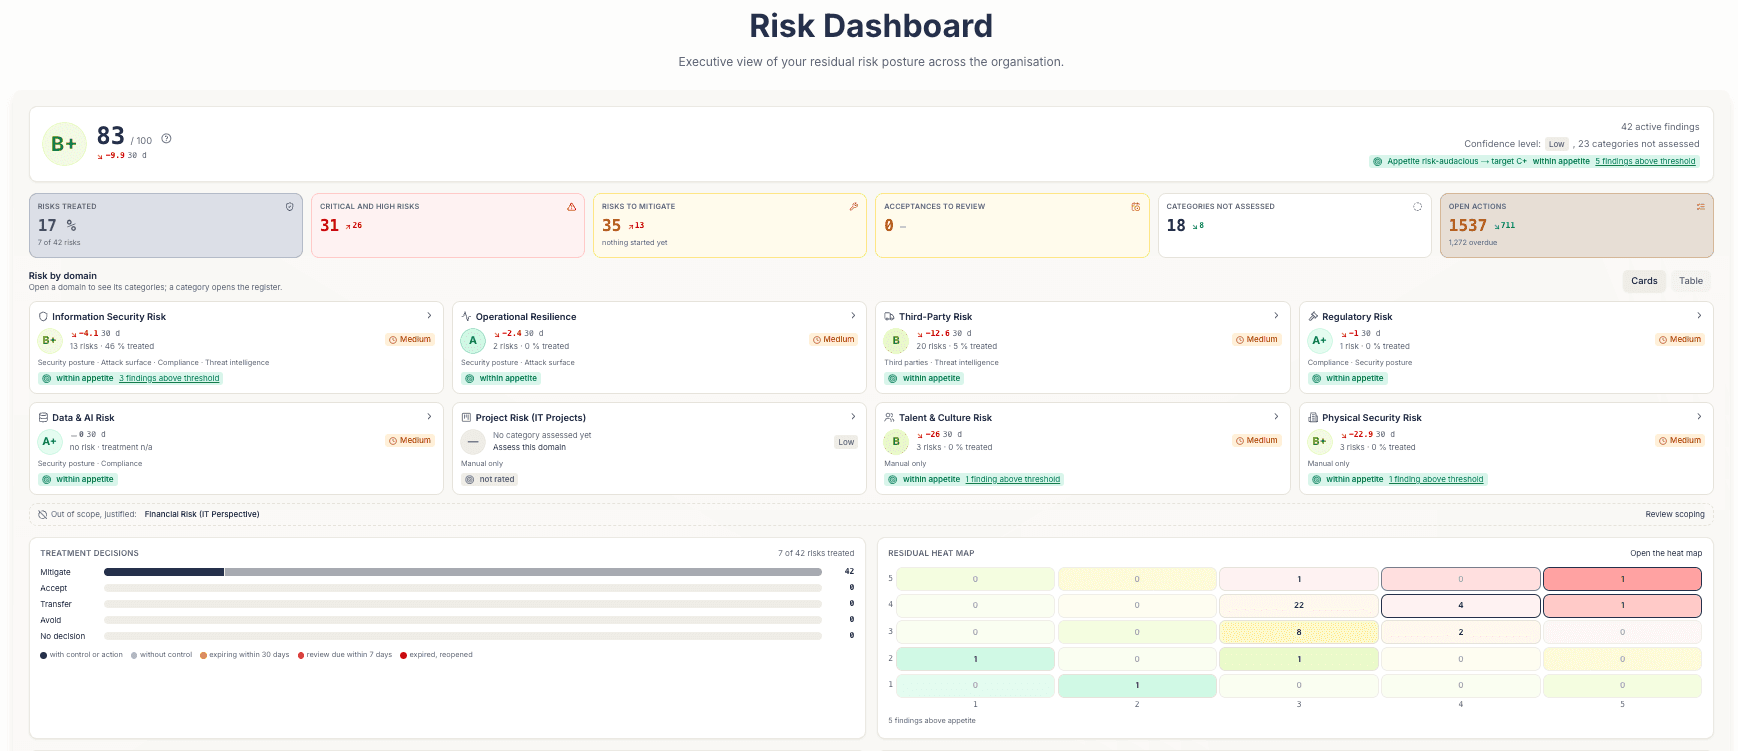
- Le score de risque global et sa tendance
- Le risque par domaine
- La carte de chaleur du risque résiduel
Forta Cockpit, le tableau de bord du risque. Capture de la plateforme.
Des menaces jusqu'à la preuve
Chaque module alimente le suivant. C'est ce lien qui remplace trois logiciels et un chiffrier.
- 1. Menaces
Forta Radar
Les menaces qui visent votre secteur et vos technologies.
- 2. Exposition
Forta Exposition et Forta Fournisseurs
Par où elles peuvent entrer, chez vous et chez vos fournisseurs.
- 3. Registre
Forta Cockpit
Chaque constat devient un risque classé, avant et après vos contrôles.
- 4. Actions
Forta Actions
Chaque risque devient une action, avec un responsable et une échéance.
- 5. Preuve
Forta Conformité
La preuve que le risque baisse, pour le conseil d'administration, vos clients, votre assureur et l'auditeur.
La cybersécurité est devenue une condition pour faire des affaires.
Ce n'est plus seulement l'affaire du service informatique. Vos clients, votre assureur et la loi demandent des preuves, et vos usines sont maintenant reliées à Internet.
Un client l'exige
Un questionnaire de sécurité à remplir, une clause ajoutée au contrat. Sans preuve, le contrat attend.
Voir commentVotre assureur le demande
Les assureurs tarifent sur ce que vous pouvez démontrer, plus sur une déclaration.
Voir commentLa Loi 25 vous nomme
Par défaut, la Loi 25 fait du plus haut dirigeant le responsable de la protection des renseignements personnels.
Voir commentVos usines sont connectées
Un accès de maintenance resté ouvert suffit. Les équipements industriels joignables depuis Internet se repèrent de l'extérieur, par vous ou par un attaquant.
Voir comment
Des données dans cinq outils, une vue d'ensemble nulle part
Un groupe industriel suit son risque, ses écarts de conformité et ses fournisseurs dans des outils séparés, et son équipe passe des semaines à recoller des tableaux. Une fois réunis, le risque, les écarts et ce qui bouge chez les fournisseurs se lisent au même endroit.
Des expositions découvertes une fois par an
Un distributeur ne découvrait ses expositions qu'au test d'intrusion annuel. Avec une surveillance continue, il voit sa surface d'attaque comme un attaquant la voit, ne retient que les menaces qui le visent et traite une courte liste plutôt qu'une file d'alertes.
Pour les PME comme pour les grandes entreprises, dans tous les secteurs.
Que vous fabriquiez, distribuiez, construisiez ou offriez des services, le besoin est le même : voir où vous êtes exposé, savoir quoi corriger en premier, et pouvoir le prouver. Trois situations que nous voyons souvent :
Manufacturiers
Vos usines sont connectées et vos clients demandent des preuves. Vous voyez ce qui est exposé, équipements industriels compris.
Entreprises multi-sites
Plusieurs sites, plusieurs équipes, parfois des acquisitions. Une seule vue de l'exposition et des écarts, par entité ou par groupe d'actifs.
Donneurs d'ordre
Vos fournisseurs font partie de votre risque. Vous les suivez en continu, au-delà de leurs réponses à un questionnaire.
Six modules, une seule plateforme.
Menaces, exposition, fournisseurs, conformité, risques, actions : six modules reliés entre eux. Ce qu'un module détecte alimente les autres, jusqu'à la preuve que le risque baisse.
Forta Radar
Renseignement sur les menaces (threat intelligence)
Sachez quelles menaces visent votre secteur avant qu'elles frappent.
Découvrir le moduleForta Exposition
Surface d'attaque externe (EASM), usines comprises
Voyez votre entreprise comme un attaquant la voit.
Découvrir le moduleForta Fournisseurs
Risques des tiers (TPRM)
Repérez les fournisseurs qui vous exposent et répondez une fois à vos clients.
Découvrir le moduleForta Conformité
Référentiels et exigences (GRC)
Mesurez une fois, prouvez à tous ceux qui le demandent.
Découvrir le moduleForta Cockpit
Registre des risques, pour la direction
Vos risques classés, et la preuve que le risque baisse.
Découvrir le moduleForta Actions
Centre d'actions, pour les équipes
Chaque matin, la courte liste de ce qu'il faut corriger, avec priorisation et échéance.
Découvrir le module
Redonnez du temps à votre équipe.
FortaRisks remplace un empilement d'outils qui se recoupent et transforme des signaux épars et le travail manuel de conformité en une seule liste d'actions, courte et classée. Moins de licences, moins de bruit, moins d'heures manuelles, des décisions défendables.
100 k$+
D'outillage cyber économisé chaque année
5 à 10
Actions par jour, au lieu de 2 000 alertes
60 %
D'effort GRC en moins
Semaines
Pour préparer votre SOC 2 Type II
Ordres de grandeur estimés par FortaRisks ; vos résultats dépendent de votre périmètre.
Nous corrélons votre posture avec les menaces, l'exposition et le risque tiers.
La plupart des outils montrent les menaces ou votre posture, jamais le lien. FortaRisks les relie tous : 2 000 alertes brutes par jour deviennent 5 à 10 actions priorisées.
Cybermenaces en temps réel
100+ sources agrégées en continu, dont MITRE ATT&CK, CISA KEV et EPSS.
Corrélation continue
Campagnes actives et CVE exploitées reliées à votre exposition et vos contrôles réels.
Action priorisée
Une courte liste classée de ce qu'il faut corriger, avec le contexte métier derrière.
50 M+
Signaux analysés chaque jour
100+
Sources de renseignement sur les menaces
2 000+
Acteurs de menace suivis
40+
Référentiels de conformité
Aligné sur les référentiels que vos équipes utilisent déjà
- Loi 25 (Québec)
- PCCC
- IEC 62443
- NIST CSF 2.0
- ISO 27001
- SOC 2
Arrêtez de deviner où est votre risque.
En 30 minutes de démo, voyez ce qui ferait réellement baisser votre risque, ou faites d'abord le tour produit en autonomie.
Une plateforme, et une équipe derrière.
FortaRisks ne se livre pas avec un lien vers la documentation. Vos évaluations, votre feuille de route et vos priorités se construisent avec des praticiens du risque cyber qui connaissent votre dossier, votre secteur et ce que vous avez déjà corrigé.
Un interlocuteur, pas un numéro de ticket
La même équipe vous suit dans le temps. Vous n'avez pas à réexpliquer votre environnement à chaque échange.
Une exposition critique ne reste jamais un simple constat
Quand une exposition critique apparaît sur votre surface d'attaque, ou que votre risque dérive sérieusement, nous vous contactons et nous vous aidons à la traiter.
La mise en route se fait avec vous
Une mise en route accompagnée, dimensionnée selon votre offre : périmètre, référentiels, premières évaluations. Vous ne partez jamais d'une page blanche.
Des ateliers avec nos experts
Revue de posture, préparation d'audit, arbitrage de feuille de route : jusqu'à cinq ateliers par an, animés par des praticiens.
Et quand vous écrivez, un humain vous répond, sur tous nos canaux.
Fonctionne avec les outils que vous utilisez déjà.
- Webhooks signés
- Slack
- Microsoft Teams
- Export STIX 2.1
- Résumés par courriel
- Exports XLSX et PDF
- Microsoft 365
- Microsoft Entra ID
- Microsoft Defender
Les données de la plateforme restent au Canada.
La question n'est pas seulement où vos données sont stockées, mais qui peut être contraint de les remettre. Un fournisseur soumis au droit américain peut l'être, où qu'il héberge. FortaRisks est une société canadienne, et les données que vous confiez à la plateforme sont hébergées au Canada. Un hébergement aux États-Unis ou dans l'Union européenne est possible dès la mise en route, si votre organisation le demande.
Le CLOUD Act suit le fournisseur, pas le serveur
Un éditeur américain reste soumis au CLOUD Act quel que soit l'endroit où il héberge. Les données de la plateforme FortaRisks sont hébergées au Canada, par une société canadienne.
30 minutes pour savoir quoi corriger en premier.
Un membre de notre équipe vous guide dans FortaRisks sur des menaces pertinentes pour votre secteur, et vous repartez avec vos priorités.
Questions fréquentes
FortaRisks, c'est une plateforme ou plusieurs outils ?
Une plateforme. Six modules reliés entre eux : Forta Radar, Forta Exposition, Forta Fournisseurs, Forta Conformité, Forta Cockpit, le registre des risques pour les dirigeants, et Forta Actions, le centre d'actions pour les équipes. Une seule console, au lieu d'assembler des tableaux de bord à la main.
Quels référentiels prenez-vous en charge ?
40+, dont NIST CSF 2.0, ISO 27001, SOC 2, NIS2, DORA et la Loi 25 du Québec, mappés via 1 534+ contrôles SCF. La liste complète est sur la page Référentiels.
Dois-je acheter des feeds de menaces supplémentaires ?
Non. 100+ sources d'intelligence sont incluses dans votre plan, agrégées et dédupliquées.
Voyez-vous les équipements industriels exposés ?
Oui. Les équipements industriels joignables depuis Internet sont identifiés en lecture seule, sur 15+ ports, sans toucher à la production.
Où sont hébergées mes données ?
Au Canada par défaut. FortaRisks est une société canadienne, et les données que vous confiez à la plateforme y sont hébergées. Le CLOUD Act américain, lui, s'impose aux fournisseurs soumis au droit des États-Unis, où qu'ils hébergent. Un hébergement aux États-Unis ou dans l'Union européenne reste possible dès la mise en route, si vous en avez besoin.
Sommes-nous seuls face à la plateforme ?
Non. La mise en route se fait avec vous, accompagnée selon votre offre. Ensuite vous gardez le même interlocuteur, des ateliers experts dans l'année, et un contact direct quand une exposition critique apparaît. Les offres Avancé et Entreprise ajoutent le support prioritaire, et l'offre Entreprise un CSM dédié.